
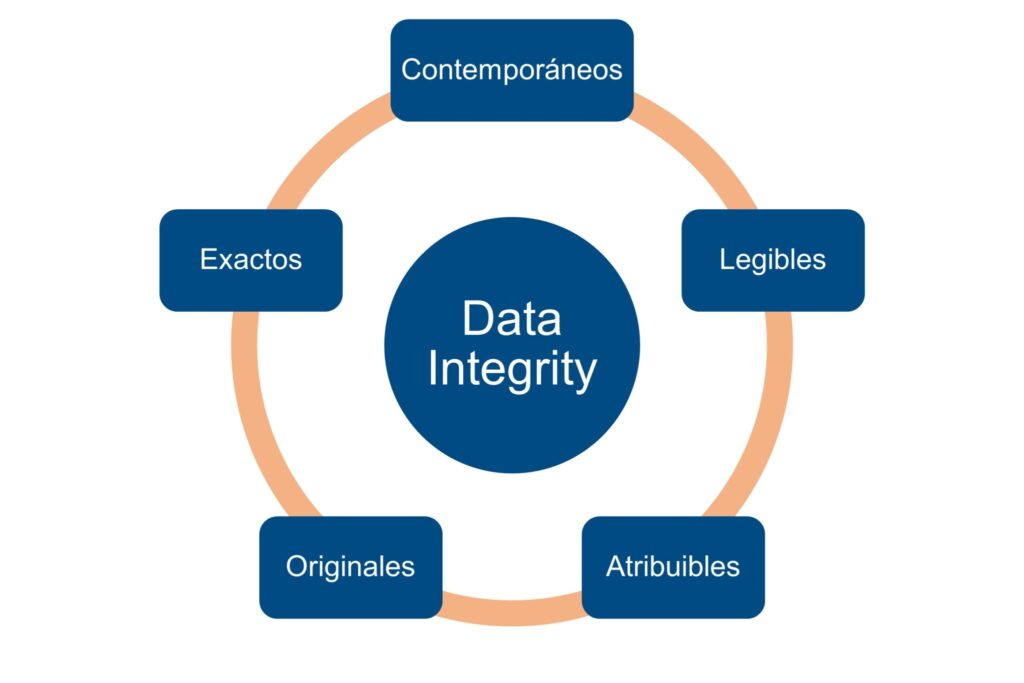
Desde hace tiempo, la integridad de los datos es uno de los pilares básicos del cumplimiento regulatorio en la industria farmacéutica. Organismos como la FDA, EMA, MHRA y OMS han intensificado su enfoque sobre la gestión, protección y traçabilitat de los datos GxP, considerando que la fiabilidad de los registros es indispensable para garantizar la calidad del producto, la seguridad del paciente y la validez de las decisiones tomadas a lo largo del ciclo de vida de fabricación.
En este contexto, el Plan Maestro de Data Integrity (Data Integrity Master Plan o DIMP) constituye una herramienta estratégica que permite a las organizaciones establecer una hoja de ruta estructurada para evaluar, implementar y mantener controles que aseguren la integridad de los datos en todos sus sistemas y procesos críticos.
¿Qué es un Plan Maestro de Data Integrity?
Un DIMP es un documento corporativo que define la estrategia global para garantizar que los datos generados, procesados, transmitidos, almacenados y archivados cumplan los principios de integridad exigidos por la normativa GMP.
Su finalidad es establecer un marco de actuación que permita:
- Identificar riesgos sobre la integridad de los datos.
- Priorizar acciones de remediación.
- Definir responsabilidades organizativas.
- Implantar controles técnicos y procedimentales.
- Medir la eficacia de las acciones implementadas.
- Mantener el estado de cumplimiento a largo plazo.
Más que un documento aislado, el DIMP debe integrarse dentro del Sistema de Calidad Farmacéutico (PQS) y alinearse con la estrategia de validación, gestión de riesgos y transformación digital de la compañía.
Principios regulatorios que sustentan el Plan
La elaboración del plan debe partir de los principios ALCOA+, ampliamente reconocidos por las autoridades regulatorias.
Los datos deben ser:
| Principios ALCOA | Principios adicionales (ALCOA+) |
| Atribuïble: cada dato debe poder vincularse inequívocamente a la persona o sistema que lo generó. | Completo: todos los datos, incluidos registros originales, modificaciones, repeticiones, resultados inválidos y metadatos asociados deben conservarse y estar disponibles. |
| Llegible: los datos deben ser claros, permanentes y comprensibles durante todo su ciclo de vida. | Consistente: los datos deben seguir una secuencia lógica y cronológica, reflejando fielmente el orden en que ocurrieron las actividades. |
| Contemporani: los datos deben registrarse en el momento en que se realiza la actividad. | Perdurable: los datos deben registrarse y mantenerse en soportes duraderos que preserven su integridad durante todo el período de retención requerido. |
| Original: debe conservarse el registro original o una copia certificada que mantenga el contenido y significado del original. | Disponible: los datos deben poder recuperarse y consultarse fácilmente cuando sean necesarios para revisión, auditoría, investigación o inspección. |
| Exacte: los datos deben reflejar fielmente la realidad, sin errores ni alteraciones no autorizadas. |
Todo DIMP debe demostrar cómo la organización asegura estos principios en sus sistemas informatizados y registros en papel.
Elementos para elaborar un Plan Maestro de Data Integrity eficaz
Aunque la estructura de un DIMP puede variar entre organizaciones, existen una serie de elementos que deberían incluirse para garantizar un enfoque coherente, basado en riesgos y alineado con las expectativas regulatorias.
1. Definición del alcance
La definición del alcance constituye uno de los primeros pasos y, probablemente, uno de los más relevantes durante la elaboración de un DIMP. Antes de establecer controles, identificar riesgos o planificar acciones de remediación, es imprescindible determinar qué processos, sistemas y registros estarán incluidos dentro del programa de integridad de datos. Un alcance insuficiente puede dejar áreas críticas sin evaluar, mientras que un enfoque excesivamente amplio puede dificultar la gestión eficiente de los recursos disponibles.
Para ello, la organización debe realizar un inventario exhaustivo de los procesos y sistemas que generan, procesan, transfieren, almacenan o archivan datos con impacto GxP. Este análisis debe abarcar tanto los sistemas informatizados como los registros en papel, ya que las autoridades regulatorias consideran que los principios de integridad de datos son aplicables independientemente del soporte utilizado. La evaluación debe contemplar todo el ciclo de vida del dato, desde su generación inicial hasta su archivo o eliminación controlada.
Dentro del alcance suelen incluirse sistemas críticos como aplicaciones de laboratorio, sistemas de gestión de calidad, soluciones MES (Sistemes d'execució de la fabricació), sistemas ERP con impacto GxP, plataformas de gestión documental, SCADA, historiadores de datos y equipos analíticos que generan registros electrónicos. Asimismo, es importante considerar interfaces entre sistemas, transferencias de datos y cualquier proceso manual que pueda influir en la precisión, completitud o trazabilidad de la información.
La definición del alcance también debe apoyarse en una evaluación de criticidad basada en riesgos. Este enfoque permite priorizar aquellos sistemas y procesos cuya información tenga un impacto directo sobre la calidad del producto, la Seguretat del pacient o el compliment regulatori. De esta forma, la organización puede focalizar sus esfuerzos en las áreas de mayor riesgo y establecer una estrategia de implantación más eficiente y sostenible.
Esta documentación facilitará la toma de decisiones, proporcionará evidencia durante auditorías e inspecciones regulatorias y servirá como referencia para futuras revisiones del programa de Data Integrity, especialmente cuando se incorporen nuevas tecnologías, equipos o procesos dentro de la organización.
2. Evaluación del estado actual (Gap Assessment)
Una vez definido el alcance del DIMP, es necesario realizar una evaluación del estado actual de la organización para identificar posibles desviaciones respecto a los requisitos regulatorios y las buenas prácticas aplicables. Este análisis, conocido como Gap Assessment, proporciona una visión objetiva del nivel de madurez existente y constituye la base para desarrollar un plan de acción eficaz.
La evaluación debe abarcar tanto los sistemas informatizados como los procesos y procedimientos asociados a la gestión de datos GxP. Entre los aspectos habitualmente revisados se encuentran la gestión de usuarios y accesos, la existencia y revisión de Audit Trails, las copias de seguridad, el archivado de datos, la gestión de firmas electrónicas, la segregación de funciones y los controles para garantizar la trazabilidad de la información. Asimismo, es importante analizar los procedimientos operativos y las prácticas de trabajo para verificar que respaldan adecuadamente los principios ALCOA+.
La revisión también debe incluir equipos e instrumentos que generen o almacenen datos críticos, prestando especial atención a sistemas heredados o con funcionalidades limitadas que puedan representar un riesgo para la integridad de los datos.
Los hallazgos identificados durante el Gap Assessment deben clasificarse en función de su criticidad e impacto potencial sobre la calidad del producto, la seguridad del paciente y el cumplimiento regulatorio. Este enfoque basado en riesgos permite priorizar las acciones de remediación y optimizar la asignación de recursos.
El resultado final suele documentarse en un informe que recoge las brechas detectadas, su nivel de riesgo y las recomendaciones asociadas. Este documento se convierte en un elemento clave para definir la estrategia de mejora y establecer las acciones que formarán parte del DIMP.
3. Análisis de riesgos de Data Integrity basado en ICH Q9
Tras identificar las brechas existentes mediante el Gap Assessment, el siguiente paso consiste en evaluar los riesgos asociados a la integridad de los datos. Este análisis permite determinar qué vulnerabilidades pueden comprometer la fiabilitat, traçabilitat, disponibilidad o exactitud de la información GxP y, por tanto, deben abordarse de manera prioritaria.
El análisis de riesgos debe adoptar un enfoque basado en los principios de Gestió de riscos de qualitat recogidos en ICH Q9, evaluando tanto la probabilidad de ocurrencia como el impacto potencial sobre la calidad del producto, la seguridad del paciente y el cumplimiento regulatorio. De este modo, la organización puede concentrar sus esfuerzos en aquellos sistemas y procesos que representan una mayor exposición al riesgo.
Durante esta fase se evalúan aspectos como la gestión de accesos, el control de cambios, la revisión de Audit Trails, la protección frente a la pérdida de datos, la obsolescencia tecnológica o la existencia de procesos manuales susceptibles de generar errores o manipulaciones involuntarias.
Ejemplos de riesgos habituales en Data Integrity
| Riesgo identificado | Impacto potencial | Ejemplo de acción mitigadora |
| Cuentas de usuario compartidas | Pérdida de trazabilidad y atribución de acciones | Implantar usuarios únicos y gestión formal de accesos |
| Ausencia de Audit Trail | Imposibilidad de reconstruir modificaciones realizadas sobre los datos | Actualizar o sustituir el sistema |
| Backups no verificados | Pérdida permanente de información crítica | Realizar pruebas periódicas de restauración |
| Sistemas obsoletos (legacy systems) | Limitaciones para cumplir requisitos regulatorios actuales | Establecer controles compensatorios o plan de reemplazo |
| Registros manuales mal controlados | Errores de transcripción o modificaciones no justificadas | Revisar procedimientos y reforzar la formación |
| Privilegios excesivos de usuarios | Modificación o eliminación no autorizada de datos | Aplicar segregación de funciones y revisión periódica de permisos |
Una vez identificados y evaluados los riesgos, estos deben clasificarse según su criticidad para establecer prioridades de actuación. El resultado será una hoja de ruta que permita definir acciones de remediación proporcionales al nivel de riesgo detectado y alineadas con los objetivos del DIMP.
En definitiva, un análisis de riesgos robusto no solo ayuda a prevenir observaciones regulatorias, sino que también facilita una gestión más eficiente de los recursos, enfocando los esfuerzos donde realmente existe un mayor impacto para la calidad y el cumplimiento GMP.
Ejemplo de matriz de clasificación de riesgos
| Nivel de riesgo | Descripció | Prioridad de acción |
| Alt | Riesgo con impacto directo en la calidad del producto o el cumplimiento regulatorio | Inmediata |
| Medio | Riesgo con controles parciales o impacto moderado | Corto plazo |
| Baix | Riesgo adecuadamente controlado o con impacto limitado | Seguimiento periódico |
La combinación de un Gap Assessment y un análisis de riesgos bien estructurado permite transformar una lista de deficiencias en un plan de remediación priorizado, justificable ante auditorías e inspecciones regulatorias.
4. Plan de remediación y cierre de brechas de Data Integrity
Una vez identificadas las brechas y evaluados los riesgos, la organización debe definir una estrategia de remediación que permita corregir las deficiencias detectadas y reducir la exposición al riesgo. Las acciones deben priorizarse en función de su criticidad y planificarse de forma realista para garantizar su implantación y seguimiento.
Una vez detectadas las brechas, el plan debe incluir acciones concretas para su corrección.
Algunos ejemplos habituales son:
- Implementación de Audit Trail.
- Actualización de software obsoleto.
- Reconfiguración de privilegios de usuario.
- Implantación de firmas electrónicas.
- Sustitución de equipos no compatibles con requisitos regulatorios.
- Revisión de procedimientos internos.
Cada acción debe incorporar un responsable, una fecha objetivo, nivel de prioridad y el estado de ejecución.
5. Gobernanza, roles y responsabilidades en Data Integrity
La integridad de los datos es una responsabilidad compartida que debe involucrar a toda la organización. Aunque el área de Garantía de Calidad suele liderar las iniciativas de Data Integrity, su éxito depende de la participación activa de todos los departamentos que generan, gestionan o mantienen datos GxP. Por este motivo, el DIMP debe establecer un modelo de gobernanza claro, definiendo responsabilidades, niveles de autoridad y mecanismos de supervisión.
Un marco de gobernanza eficaz permite asegurar la aplicación coherente de los requisitos de Data Integrity, facilitar la toma de decisiones y garantizar que las acciones de mejora se implementen de forma coordinada en toda la organización. Además, demuestra ante auditorías e inspecciones el compromiso de la dirección con la protección y fiabilidad de los datos.
Las responsabilidades suelen distribuirse entre las diferentes áreas de la siguiente forma:
- Adreça: proporcionar los recursos necesarios y promover una cultura organizativa basada en la integridad de los datos.
- Garantia de Qualitat (QA): definir la estrategia de Data Integrity, supervisar el cumplimiento y coordinar las acciones de mejora.
- Tecnologías de la Información (IT): gestionar la infraestructura tecnológica, los accesos, las copias de seguridad y la ciberseguridad de los sistemas.
- Ingeniería y Automatización: asegurar que los sistemas y equipos mantienen controles adecuados durante todo su ciclo de vida.
- Producción y Laboratorio: generar y gestionar los datos de acuerdo con los procedimientos establecidos y los principios ALCOA+.
- Validación y CSV: verificar que los sistemas informatizados cumplen los requisitos regulatorios y mantienen su estado validado.
Como buena práctica, muchas organizaciones establecen un Comité de Data Integrity formado por representantes de las áreas clave. Este comité revisa periódicamente los indicadores del programa, evalúa riesgos emergentes, supervisa las acciones de remediación y promueve la mejora continua.
La definición clara de roles y responsabilidades no solo contribuye a una gestión más eficaz de la integridad de los datos, sino que también minimiza la posibilidad de errores, duplicidades o vacíos de responsabilidad que puedan comprometer el cumplimiento regulatorio.
6. Formación y cultura organizativa en entornos GMP
La tecnología y los procedimientos son elementos esenciales para garantizar la integridad de los datos, pero por sí solos no son suficientes. Muchas de las desviaciones observadas durante auditorías e inspecciones tienen su origen en errores humanos, desconocimiento de los requisitos aplicables o prácticas inadecuadas en el manejo de la información. Por ello, el DIMP debe incluir un programa de formación continua que garantice que todo el personal comprende su papel en la protección de los datos GxP.
La formación debe adaptarse a las funciones y responsabilidades de cada colectivo, abordando tanto los requisitos regulatorios como las buenas prácticas aplicables a los procesos de la organización. Asimismo, es importante fomentar una cultura organizativa en la que la integridad de los datos se perciba como una responsabilidad compartida y un elemento indispensable para la calidad y la seguridad del paciente.
Elementos clave del programa de formación en Data Integrity
| Aspecte | Apunta | Público destinatario | Frecuencia recomendada |
| Principios ALCOA+ | Comprender los fundamentos de la integridad de datos | Todo el personal GxP | Formación inicial y reciclaje anual |
| Requisitos regulatorios | Conocer las expectativas de FDA, EMA, MHRA y PIC/S | QA, CSV, IT y responsables de área | Anual o ante cambios normativos |
| Uso de sistemas informatizados | Garantizar el uso correcto de funcionalidades críticas | Usuarios de sistemas GxP | Antes del uso y tras actualizaciones |
| Gestión de Audit Trail | Comprender la importancia de la trazabilidad de los datos | QA, Laboratorio y Producción | Periódica según criticidad |
| Buenas prácticas de documentación | Evitar errores en registros electrónicos y en papel | Todo el personal GxP | Anual |
| Gestión de desviaciones y anomalías | Promover la detección y comunicación temprana de incidencias | Todo el personal | Anual |
7. Mantenimiento y mejora continua del programa de Data Integrity
La integridad de los datos no debe considerarse un proyecto puntual, sino un proceso continuo que requiere seguimiento y adaptación a lo largo del tiempo. Los sistemas informatizados evolucionan, los procesos cambian y los requisitos regulatorios se actualizan, por lo que es esencial disponer de un plan que garantice el mantenimiento del estado de cumplimiento alcanzado.
El DIMP debe establecer actividades periódicas destinadas a verificar la eficacia de los controles implantados y a identificar nuevas oportunidades de mejora. Entre estas actividades se incluyen la revisión de riesgos, la monitorización de indicadores de desempeño (KPIs), las auditorías internas, la revisión de Audit Trails y la evaluación de incidencias o desviaciones relacionadas con la gestión de datos.
Així mateix, cualquier cambio que afecte a sistemas, procesos o infraestructuras deberá gestionarse mediante un procedimiento formal de control de cambios, evaluando previamente su posible impacto sobre la integridad de los datos. Este enfoque permite asegurar que nuevas implementaciones, actualizaciones de software o modificaciones operativas no introduzcan riesgos no detectados.
Por último, el programa debe contemplar Ressenyes periòdiques del propio Plan Maestro para garantizar que sigue alineado con la realidad operativa de la organización y con las expectativas regulatorias vigentes. La mejora continua no solo contribuye a mantener el cumplimiento GMP, sino que también fortalece la confianza en la calidad y fiabilidad de los datos utilizados para la toma de decisiones.
Conclusió
El DIMP es una pieza fundamental de cualquier estrategia moderna de cumplimiento GMP. Su correcta elaboración permite identificar riesgos, priorizar recursos e implantar controles eficaces que garanticen la integridad de los datos durante todo su ciclo de vida. En un entorno cada vez más digitalizado, las organizaciones que adoptan un enfoque proactivo y basado en riesgos refuerzan su capacidad para cumplir con las expectativas regulatorias y mantener la confianza en sus procesos y productos.
Contacte con nuestros especialistas para evaluar el estado de madurez de su organización y desarrollar una estrategia de Data Integrity adaptada a sus procesos, sistemas y objetivos de cumplimiento.